Son dönemlerin en ilginç siber olaylarından biri Fransa’da yaşandı… Ülke genelindeki kimi zincir marketlerden art arda aynı haberler geldi. Markette bulunan ve dondurulmuş ürünlerin konulduğu dolaplardaki sıcaklık ayarları dışarıdan bir müdahaleyle değiştirildi.
Günün sonunda sıfırın altında derecelerde muhafaza edilmesi gereken binlerce ürün, ’50 derecede çalış’ komutu alan dolaplarda bozuldu. Bozulmayan ürünlerse satıştan çekildi ve farklı bir yerde muhafaza edilmeye çalışıldı. Tüm bu hengameye Hollanda’daki bazı marketlerde yaşanan benzer senaryolar da eklenince ‘Neler oluyor?’ sorusunu daha yüksek sesle konuşulmaya başlandı.
Fransa’daki marketlere siber saldırı mı düzenlendi?
Yapay Zeka Yönetim Uzmanı Dr. Merve Ayyüce Kızrak, sektörü yakından takip eden isimlerden biri. Yaşananları yalnızca ‘marketteki buzdolapları hacklendi’ şeklinde değerlendirmediğinin altını çiziyor. Burada dijital bir müdahalenin fiziksel dünyada zarara dönüşmesini gördüğümüzü anlatıyor.
Her ne kadar siber saldırı dendiğinde aklımıza devletlerin elindeki kritik bilgiler, banka hesaplarımız ya da maillerimiz gelse de teknolojiyle birlikte bunun da ciddi bir dönüşümden geçtiği sır değil.
“Korunması gereken yalnızca kişisel bilgilerimiz veya banka hesaplarımız değil; gıdanın güvenliği, hizmetlerin sürekliliği ve insanların sağlığı… Siber güvenliği artık sadece veriyi korumak olarak değil, günlük hayatın güvenli biçimde devam etmesini sağlamak olarak ele almalıyız. Dolayısıyla marketler, restoranlar, ulaşım, enerji ve su sistemleri siber riskin dışında değil. Fiziksel ekipmanları yöneten sistemlerin güvenliği tam da bu nedenle ayrı bir önem taşıyor.” diyor Kızrak.
Fransa ve Hollanda’da yaşananlara doğrudan bir ‘siber savaş’ demeyi doğru bulmadığını da ekliyor. Böyle bir nitelendirme için fail, amaç ve varsa devlet bağlantısına ilişkin kanıt gerekeceğinden bahsediyor.
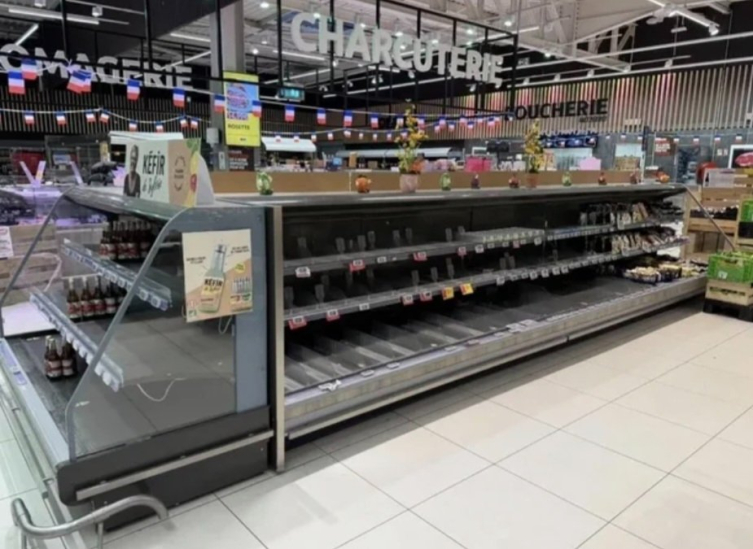 [Dışardan müdahale ile değişen sıcaklık ayarının ardından raflardaki ürünler toplanmak zorunda kaldı.]
Çözüm ne kadar mümkün?
Peki fail belli olmasa da devletlerin ya da bireylerin alabileceği önlemler var mı? Merve Ayyüce Kızrak’a göre sıfır risk vaat etmek gerçekçi olmasa da bazı tedbirler almak mümkün:
“Ben çözümü yalnızca saldırganı dışarıda tutmakta değil, içeri girebildiğinde de tehlikeli sonuçları sınırlayabilmekte görüyorum. Bunun için önleme, erken fark etme, güvenli müdahale ve toparlanma birlikte düşünülmeli.
Bu tür bir olayda ilk öncelik insan sağlığı ve fiziksel güvenlik olmalı. Etkilenen cihazların uzaktan erişimi, teknik ekiplerin koordinasyonunda sınırlandırılmalı. Gıda güvenliği şüphesi taşıyan ürünlerin satışı durdurulmalı ve ürünler uzmanlarca değerlendirilmeli. Ardından sistemler güvenilir biçimde yeniden yapılandırılmalı, erişim bilgileri yenilenmeli ve gerekli güvenlik güncellemeleri uygulanmalı.
Kalıcı koruma ise olaydan önce başlıyor. İşletmeler; hangi cihazların ağa bağlı olduğunu, kimlerin uzaktan erişebildiğini ve güvenlik güncellemelerinden kimin sorumlu olduğunu bilmek zorunda. Kritik ekipmanların ağı, ofis ve misafir ağlarından ayrılmalı. Gereksiz internet erişimleri kapatılmalı. Gerekli erişimler güçlü kimlik doğrulama ve sınırlı yetkilerle korunmalı.
İnternet bağlantısı kesildiğinde güvenli yerel işletimin nasıl sürdürüleceği de önceden belirlenmeli ve denenmeli.
Devletler açısından öncelik yalnızca saldırı sonrasında soruşturma yürütmek değil… Ürünlerin güvenli tasarımı, güncelleme sorumlulukları, tedarikçi erişimleri, olay bildirimleri ve sektörler arası kriz koordinasyonu birlikte ele alınmalı. İşletme, cihaz üreticisi ve bakım sağlayıcısı arasındaki sorumluluklar belirsiz kalmamalı.
Bu olayların korkuya ve dijital hizmetlere karşı güvensizliğe yol açması mümkün. Ancak benim önerim dijitalden kaçmaktan ziyade kontrolsüz dijital bağımlılığı azaltmak. Güveni ‘Bize hiçbir şey olmaz’ diyerek değil de riski açıkça anlatarak, önlem alarak ve bir sorun çıktığında sorumluluğunu üstlenerek kurabiliriz.”
Kaynak: TRT